Phishing de criptomoedas: como identificar sites falsos e se proteger
Phishing é o golpe nº 1 em cripto. Aprenda a identificar sites falsos, e-mails e apps que imitam exchanges e carteiras — e o que fazer se você cair em um.
 Lucas Almeida 7 min de leitura
Principais pontos
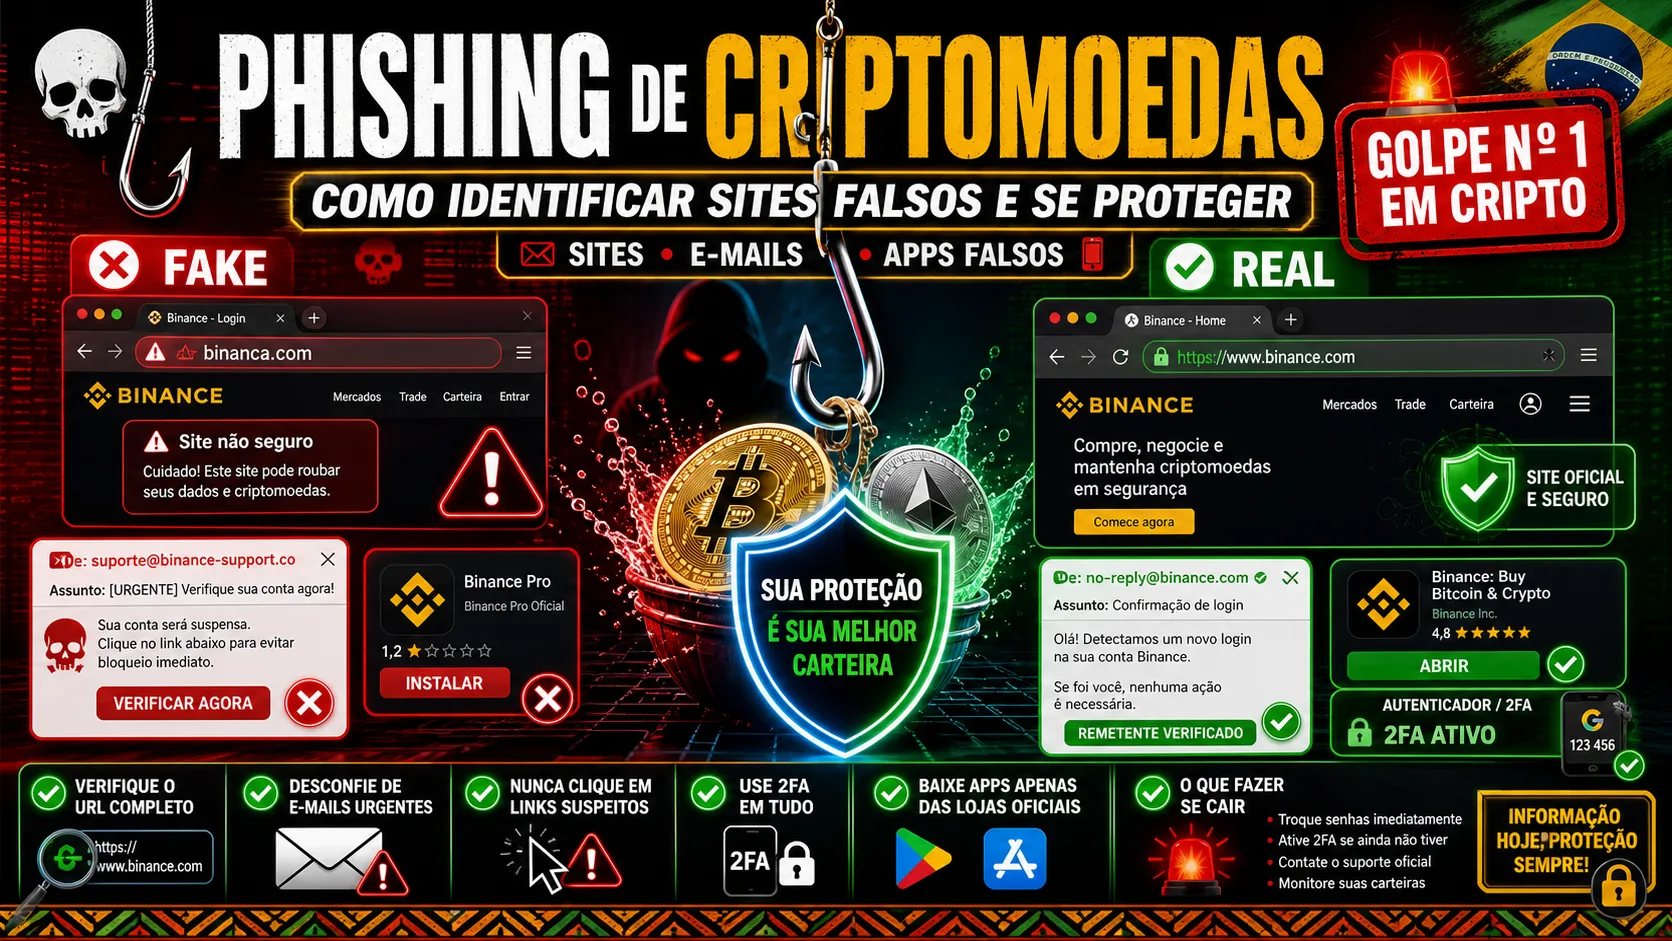
- Phishing é o golpe nº 1 em cripto: não se invade a blockchain — se engana a pessoa para que ela mesma entregue senha, chave privada ou seed phrase.
- O teste do URL: digite o endereço oficial manualmente e confira o domínio letra por letra — o falso se esconde em troca de letra, hífen extra ou caractere parecido.
- Regra de ouro: ninguém legítimo pede seed phrase, chave privada, senha ou código 2FA — qualquer pedido assim é golpe, sem exceção.
- O código anti-phishing da exchange é a proteção mais barata que existe: seus e-mails legítimos passam a trazer uma palavra pessoal que o golpista não conhece.
- Caiu? A reação depende do que vazou: senha → troque e redefina o 2FA; seed phrase → crie uma carteira nova e mova os fundos imediatamente.
O phishing é a forma número um de roubo de criptomoedas — e ele não invade tecnologia nenhuma: ele engana você para que entregue as próprias chaves. O golpista cria um site, e-mail, aplicativo ou perfil que imita uma plataforma confiável, e espera você confiar no visual e digitar a senha, a chave privada ou a seed phrase. É por isso que o phishing responde por bilhões de dólares em perdas todos os anos, enquanto a blockchain em si segue intacta.
Este guia mostra os ataques mais comuns, como identificar um site falso na prática, os pedidos que nenhuma empresa legítima faz, e o que fazer se você cair. Se você quer o panorama geral dos golpes, comece pelo guia de golpes com criptomoedas.
O que é phishing (e por que é o golpe nº 1 em cripto)
Phishing — “pesca”, em inglês — é a arte de lançar uma isca que parece real e esperar a vítima morder. Em cripto, a isca é sempre uma versão falsa de algo confiável: a página de login da exchange, o app da carteira, o e-mail do “suporte”, o perfil de atendimento no Telegram.
Ele funciona por um motivo simples: em cripto, quem tem as chaves tem os fundos, e não existe “esqueci minha senha” para reverter. Quando alguém entrega a seed phrase a um site falso, o dinheiro sai da carteira em segundos, sem banco, estorno ou central para acionar. É o golpe perfeito para o criminoso: a vítima faz o trabalho de abrir o cofre.
A boa notícia é que o phishing tem padrões previsíveis. Conhecer os padrões é o que separa quem cai de quem passa direto.
Os 5 ataques de phishing mais comuns
1. O site falso (typosquatting)
Um site que imita o visual da exchange ou da carteira, hospedado num domínio quase idêntico: uma letra trocada (binánce), um número no lugar de letra (co1nbase), um hífen extra ou um caractere parecido. Você chega por um anúncio, um link de mensagem ou um resultado patrocinado — e digita seus dados num clone.
2. O falso suporte
Alguém se apresenta como “atendente” no Telegram, Discord, X ou até por ligação, oferecendo ajuda com depósito, saque ou “recuperação”. O roteiro termina sempre igual: um pedido de senha, seed phrase, código 2FA ou transferência para uma “carteira segura”. Atendimento legítimo se aciona dentro da plataforma, nunca por mensagem proativa.
3. Smishing e mensagens falsas
SMS, WhatsApp ou e-mail fingindo ser da sua exchange: “atividade suspeita detectada”, “sua conta será suspensa”, “confirme seus dados”. O link leva a um site falso, e a urgência serve para você agir sem pensar.
4. O endereço contaminado (poisoned address)
Um golpe sutil contra quem já movimenta cripto: o criminoso envia uma transação de valor zero a partir de um endereço quase idêntico ao seu, para que ele apareça no seu histórico. Na hora do próximo saque, você copia o endereço “de cima” em vez do correto — e envia para o golpista. A regra que anula o golpe: sempre confira o endereço completo, não só o começo e o fim.
5. Airdrop falso e contrato malicioso
Um token “grátis” que aparece na sua carteira, ou uma promoção que pede para “conectar a carteira” e assinar uma autorização. A assinatura, na verdade, aprova um contrato que pode drenar seus fundos. Token desconhecido que chega sozinho não é presente — é isca.
Como identificar um site falso: o teste do URL
O visual engana; o endereço, não. Antes de digitar qualquer dado, rode este teste:
- Digite o domínio manualmente — nunca clique em link de e-mail, SMS, anúncio ou resultado patrocinado. Ou use um favorito salvo.
- Confira o domínio letra por letra — troca de letra, número no lugar de letra, hífen extra e caractere parecido (acento, ç, ó) são as armas do falso. Um domínio é
binance.com, nãobinánce.com. - Ignore o cadeado — HTTPS e o cadeado indicam conexão criptografada, não legitimidade. Golpistas emitem certificados HTTPS com facilidade.
- Baixe apps só da loja oficial — App Store e Google Play, conferindo o nome do desenvolvedor. O app falso com o mesmo ícone é um clássico.
- Na dúvida, feche — e acesse pelo caminho que você mesmo digitou. Trinta segundos de desconfiança valem mais que qualquer “confirmação”.
O hábito mais rentável do investidor de cripto é esse: nunca chegar à exchange ou à carteira por um link que alguém enviou. Você digita, você confere, você entra.
Os pedidos que nenhuma empresa legítima faz
Se existe uma regra que derruba a maioria dos phishings, é esta lista. Nenhuma exchange, carteira ou suporte legítimo pede:
- Sua seed phrase ou chave privada — nunca, em nenhuma circunstância
- Sua senha de acesso
- Seu código 2FA ou código de verificação enviado por SMS/e-mail
- Transferência para uma “carteira segura” ou endereço de terceiros
- “Validação” da carteira digitando a frase num site
Se qualquer mensagem, site ou pessoa pedir uma dessas coisas, é golpe — sem exceção, sem contexto que justifique. A regra completa de guarda da frase está no guia de seed phrase.
Checklist antes de clicar ou digitar
Passe por estes seis pontos, em ordem, e o phishing perde quase toda a força:
- Cheguei por um link recebido, ou digitei o domínio eu mesmo?
- O domínio está correto, letra por letra?
- A mensagem pede urgência ou usa medo (“conta bloqueada”, “aja agora”)?
- Alguém está pedindo seed phrase, senha ou código 2FA?
- O app foi baixado da loja oficial, com o desenvolvedor certo?
- A oferta promete retorno garantido ou token grátis em troca de assinar algo?
Responder “não” às perguntas certas é o que mantém os fundos onde estão.
Como se proteger de forma ativa
A prevenção tem duas camadas: os hábitos que você acabou de ler e as configurações que fecham a porta por dentro.
Na exchange, o trio básico está no guia de proteger sua conta: 2FA por app autenticador (não SMS), senha única e forte, e whitelist de saques (só saem valores para endereços salvos). A eles soma-se o código anti-phishing: uma palavra pessoal que passa a aparecer em todos os e-mails legítimos da plataforma — qualquer e-mail sem ela é falso, na hora.
Na carteira própria, a proteção é outra: a seed phrase offline (papel ou metal, nunca em foto ou nuvem), a revisão de permissões de contratos conectados e, para patrimônio maior, uma carteira fria que mantém a chave longe de qualquer site.
💡 Ainda não tem conta na Binance? Cadastre-se agora — insira o código de indicação BT663 e ganhe 20% de devolução nas taxas de negociação.
💡 Ainda não tem conta na OKX? Cadastre-se agora — insira o código de convite 60895497 e aproveite o desconto para novos usuários.
O que fazer se você caiu no phishing
A reação correta depende do que vazou — e a ordem é correr contra o relógio.
Vazou a seed phrase ou a chave privada: não há como “trocar a senha” dela. Crie uma carteira nova, com uma frase nova, e mova todos os fundos para ela imediatamente. Transfira primeiro, abandone a antiga depois. Este é o cenário mais grave, e o guia de seed phrase cobre o processo de recomeço.
Vazou a senha da exchange: em um dispositivo seguro, troque a senha e redefina o 2FA. Remova dispositivos e sessões desconhecidas, revise a whitelist de saques e entre em contato com o suporte oficial pedindo o bloqueio temporário da conta se houver movimentação suspeita.
Em qualquer caso: guarde as evidências — prints, links, conversas, IDs de transação — e registre um boletim de ocorrência. No Brasil, golpes cibernéticos podem ser reportados à polícia civil (inclusive por canais de denúncia eletrônica), e o boletim é o documento que formaliza o caso para eventual rastreamento e ressarcimento.
A conclusão em uma frase
O phishing só funciona quando a vítima entrega a chave — e a defesa inteira cabe em três hábitos: digite você mesmo o endereço oficial, nunca entregue seed phrase, senha ou 2FA a ninguém, e desconfie de toda urgência. Quem domina essas três regras passa pela frente de quase todos os golpes, porque o criminoso depende exatamente de você quebrar uma delas.
Perguntas frequentes
O que é phishing de criptomoedas?
É um golpe em que o criminoso se passa por uma plataforma confiável — exchange, carteira ou "suporte" — para induzir você a entregar senha, chave privada ou seed phrase. O ataque não invade a tecnologia: ele engana a pessoa. Sites, e-mails, SMS, aplicativos falsos e mensagens em redes sociais são os canais mais usados.
Como sei se um site de cripto é falso?
Olhe o endereço, não o visual. Digite o domínio oficial manualmente (ou use favorito) e confira letra por letra: o golpe se esconde em troca de letra (binánce.com), hífen extra, número no lugar de letra ou caractere parecido. HTTPS e cadeado não significam que o site é legítimo — só que a conexão é criptografada. Na dúvida, feche e acesse pelo caminho que você mesmo digitou.
Alguém me pediu a seed phrase. É phishing?
Sim, sem exceção. Nenhuma exchange, carteira ou suporte legítimo pede seed phrase, chave privada, senha ou código 2FA — nunca, por e-mail, mensagem, ligação ou site. Quem pede está tentando roubar seus fundos. Nunca digite a frase fora do momento de criar ou importar a carteira, e desconfie de qualquer "verificação" que peça isso.
O que fazer se digitei minha seed phrase num site falso?
Aja imediatamente: a frase foi comprometida e não há como "trocar a senha" dela. Crie uma carteira nova, com uma seed phrase nova, e mova todos os fundos para ela o quanto antes. Transfira os valores primeiro, depois abandone a carteira antiga. O processo de criar e proteger a nova frase está no guia de seed phrase.
HTTPS e cadeado significam que o site é seguro?
Não. O cadeado indica apenas que a conexão entre seu navegador e o site é criptografada — não que o site é legítimo. Golpistas emitem certificados HTTPS para sites falsos com facilidade. A confiança vem do domínio correto, digitado por você, não do cadeado.
Como ativo a proteção contra phishing na minha exchange?
Na área de segurança da conta, ative o código anti-phishing: uma palavra pessoal que passa a aparecer em todos os e-mails legítimos da plataforma. Com ele, qualquer e-mail que não traga a sua palavra é golpe. Combine com 2FA por app autenticador e whitelist de saques — o trio está detalhado no guia de proteger sua conta.
Editor-chefe & Pesquisador Principal
Editor do CriptoViva. Pesquisador independente de exchanges de criptomoedas, com foco em taxas, segurança, KYC e acesso no Brasil — publica guias passo a passo em português para iniciantes.
Ver página do autor →Alguns links desta página são de afiliados: podemos receber uma comissão — sem custo extra para você. Conteúdo educacional, não é recomendação de investimento. Divulgação · Aviso legal.
Continue aprendendo
Como proteger sua conta de criptomoedas na exchange (2FA e além)
Guia prático para proteger sua conta na exchange: 2FA por app autenticador, senha única, código antifishing, whitelist de saques e o que fazer se for hackeado.
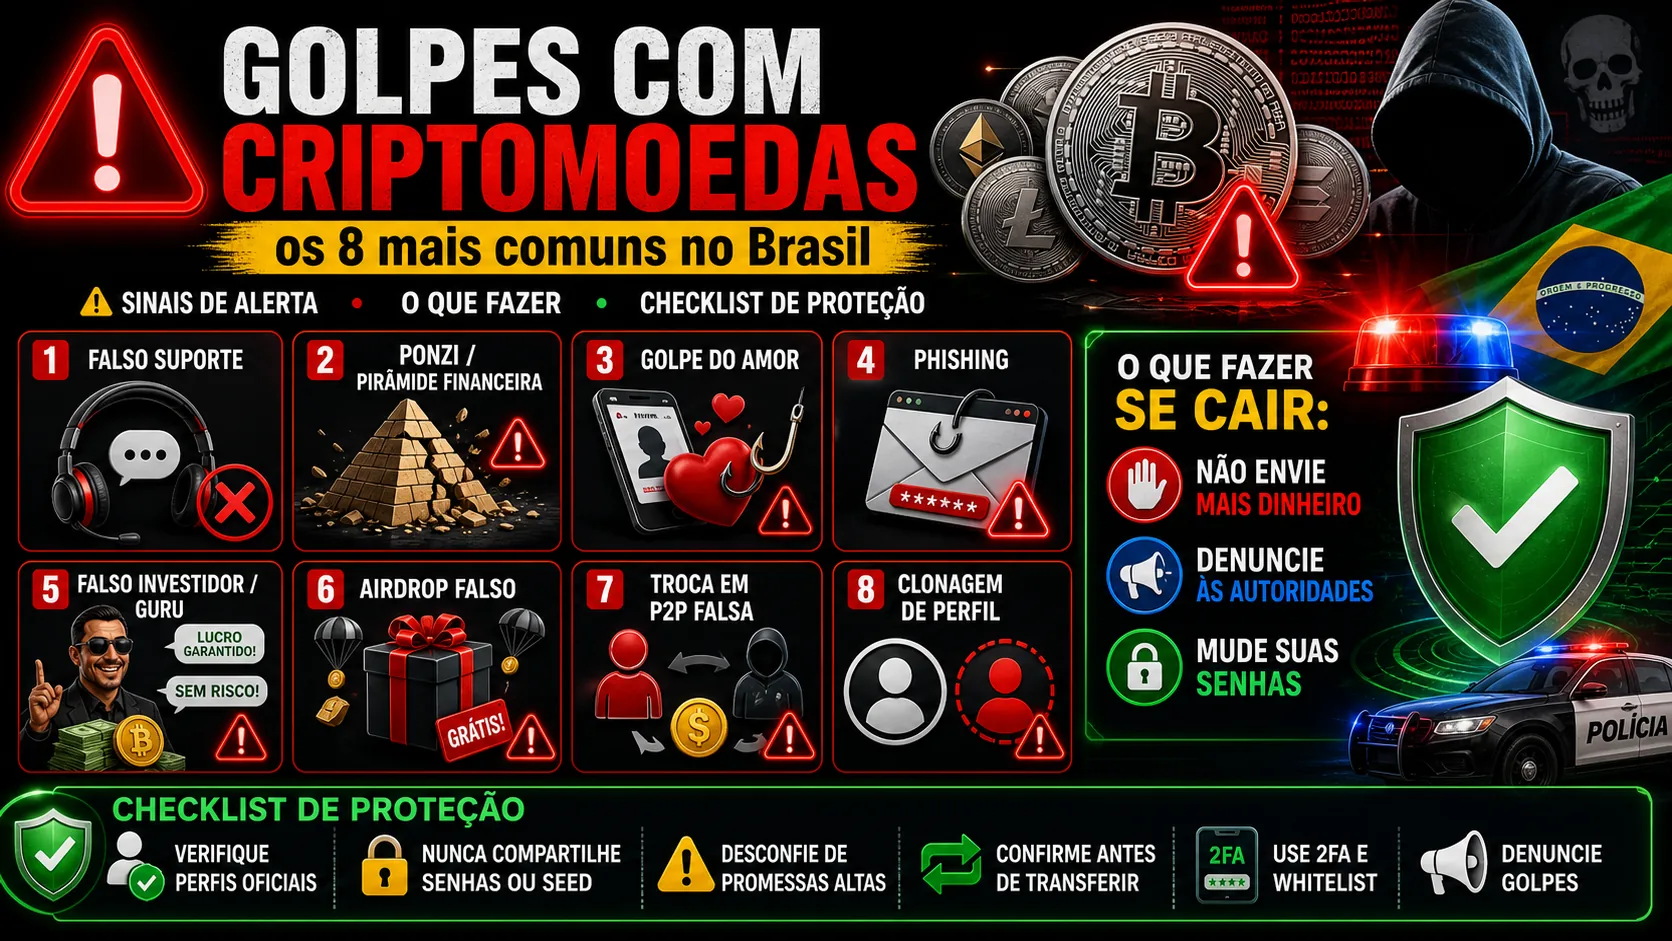
Golpes com criptomoedas: os 8 mais comuns no Brasil
Conheça os golpes com criptomoedas mais usados contra brasileiros — falso suporte, Ponzi, golpe do amor, phishing — com os sinais de alerta de cada um, o que fazer se você caiu e o checklist de proteção.
Erros comuns de iniciantes na Binance (e como evitar): guia 2026
Os erros mais caros de quem começa na Binance — segurança, rede, taxas, ordem e mentalidade — explicados com o antídoto de cada um, com foco no investidor brasileiro.