Segurança Tutorial passo a passo
Como proteger sua conta de criptomoedas na exchange (2FA e além)
Guia prático para proteger sua conta na exchange: 2FA por app autenticador, senha única, código antifishing, whitelist de saques e o que fazer se for hackeado.
 Lucas Almeida 7 min de leitura
Principais pontos
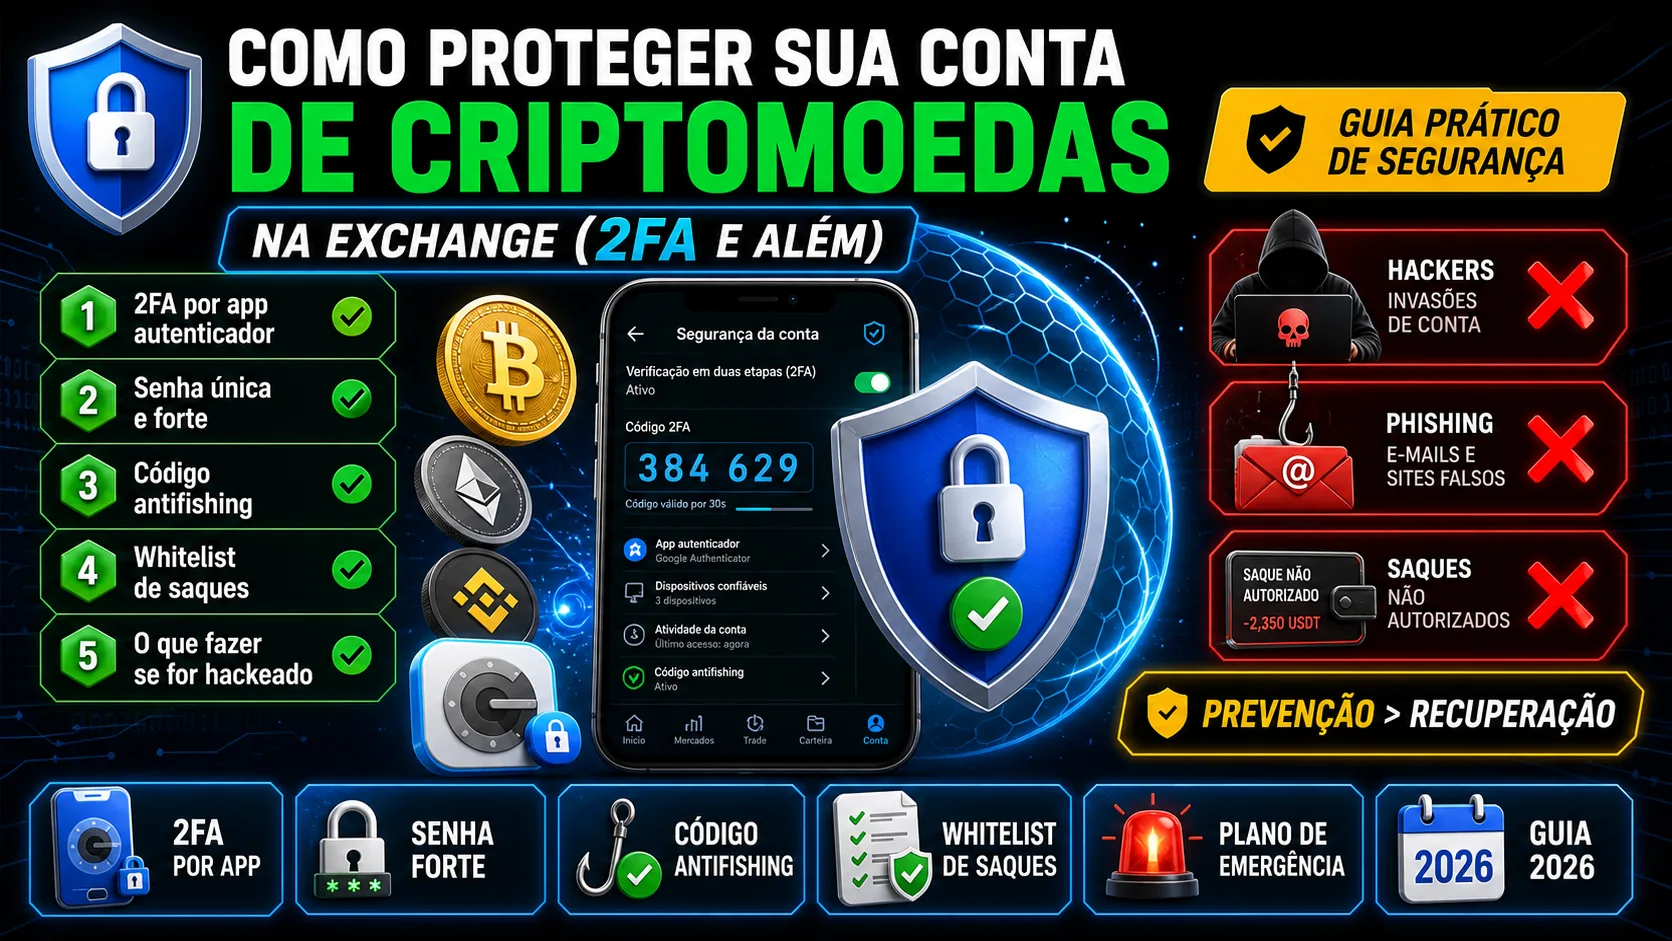
- O elo mais fraco da segurança em cripto não é a exchange, é a sua conta — e ela é protegida por hábitos simples, não por software caro.
- A ordem de prioridade: 2FA por app autenticador → senha única com gerenciador → código antifishing → whitelist de saques.
- Nunca use 2FA por SMS como defesa principal: o golpe de SIM swap troca o seu número e derruba a proteção em minutos.
- Proteja o e-mail vinculado como se fosse a própria conta — ele é a chave para recuperar (e para invadir) todo o resto.
- Se foi invadido: congele a conta, troque senhas, remova dispositivos, registre o BO e desconfie de "empresas de recuperação" — é o segundo golpe.
A sua conta é o elo mais fraco da segurança em cripto — e, ao mesmo tempo, o único que você controla por completo. Quando a gente ouve “roubaram criptomoeda”, quase nunca foi uma invasão à Binance, à OKX ou à blockchain: foi uma senha fraca, um 2FA ausente ou um clique num site falso. A boa notícia é que a proteção da conta não depende de tecnologia cara, e sim de hábitos que você ativa uma vez e esquece.
Este guia reúne, em ordem de importância, tudo o que você precisa configurar — do essencial ao avançado — e termina com o roteiro de emergência para quem já foi invadido. Se você ainda está escolhendo onde criar conta, comece pelo comparativo de melhores exchanges.
A segurança da conta tem camadas — e a ordem importa
Pense na sua conta como uma casa: não adianta colocar tranca na porta dos fundos se a da frente está aberta. Por isso, a ordem abaixo segue o impacto de cada medida — faça nessa sequência e você já terá eliminado a grande maioria dos riscos.
| Camada | O que é | Quanto protege |
|---|---|---|
| 1. 2FA por app autenticador | Segunda senha que muda a cada 30 segundos | Bloqueia quase todo roubo de senha |
| 2. Senha única + gerenciador | Senha forte que não se repete em nenhum site | Impede o efeito dominó de vazamentos |
| 3. Código antifishing | Palavra que aparece nos e-mails verdadeiros | Identifica e-mail falso na hora |
| 4. Whitelist de saques | Só permite sacar para endereços seus | Limita o estrago mesmo se invadirem |
As quatro juntas transformam sua conta de alvo fácil em alvo que não vale o esforço do golpista.
1. Ative o 2FA por app autenticador (a base de tudo)
A verificação em duas etapas (2FA) é a diferença entre “alguém sabe sua senha” e “alguém entra na sua conta”. Mesmo que um golpista descubra a sua senha, sem o segundo fator ele não completa o login.
Mas nem todo 2FA é igual:
- App autenticador (recomendado): aplicativos como Google Authenticator, Authy ou o autenticador da própria exchange geram um código que muda a cada 30 segundos. É o melhor equilíbrio entre segurança e praticidade.
- Passkeys (o mais seguro): chaves de acesso baseadas em biometria (Face ID, digital) ou em chave física. São resistentes a phishing e ao golpe de SIM swap.
- E-mail: funciona, mas se o seu e-mail for invadido, o 2FA cai junto. Use só como reserva.
- SMS (evite): é o mais frágil de todos. O golpe de SIM swap troca o seu número de celular para o chip do golpista na operadora, e aí ele recebe os seus códigos em minutos.
💡 Ainda não tem conta na Binance? Cadastre-se agora — insira o código de indicação BT663 e ganhe 20% de devolução nas taxas de negociação.
A regra de ouro: app autenticador como método principal, e guarde o código de backup (o QR ou a chave de recuperação) impresso e fora do celular — se você perder o aparelho, é isso que salva o seu acesso.
2. Use senha forte, única e com gerenciador
A maioria das invasões não acontece porque alguém “hackeou” a sua senha — e sim porque a mesma senha vazou em outro site e foi testada em tudo que você tem. É o chamado credential stuffing.
As três regras que resolvem o problema:
- Senha longa e aleatória — 15 caracteres ou mais, misturando letras, números e símbolos. Nada de data de nascimento, nome de pet ou “123456”.
- Uma senha diferente para cada serviço — a senha da exchange nunca pode ser igual à do e-mail, do banco ou de rede social.
- Um gerenciador de senhas — apps como 1Password, Bitwarden ou o gerenciador do seu navegador criam e guardam senhas fortes para você. Você só precisa lembrar de uma senha mestra.
3. Ative o código antifishing
O código antifishing é uma palavra ou sequência que você define e que passa a aparecer nos e-mails verdadeiros da exchange. Quando você recebe um e-mail “da Binance” ou “da OKX” sem o seu código, é falso — golpistas não têm como adivinhar.
É uma defesa barata contra o phishing, o golpe em que páginas falsas imitam a exchange para roubar seu login. E completa a outra regra mecânica: digite você mesmo o endereço do site na barra do navegador, nunca clique em link recebido por mensagem ou anúncio. O guia de golpes com criptomoedas lista todos os sinais de alerta.
4. Ative a whitelist de saques
A whitelist (ou “lista de endereços permitidos”) faz uma coisa simples e poderosa: a sua conta só consegue sacar cripto para endereços que você mesmo cadastrou e confirmou. Se alguém invadir sua conta, não consegue enviar os fundos para uma carteira desconhecida — e qualquer tentativa de cadastrar um endereço novo costuma ter um período de espera, o que te dá tempo de agir.
Em conjunto com o 2FA, é a medida que limita o estrago de uma invasão de “perder tudo” para “perder nada”.
💡 Ainda não tem conta na OKX? Cadastre-se agora — insira o código de convite 60895497 e aproveite o desconto para novos usuários.
5. Revise dispositivos, sessões e alertas
Sobrou de configurar, mas vale ativar:
- Dispositivos e sessões: revise a lista de dispositivos logados e remova os que você não reconhece.
- Alertas de login e saque: ative notificações para cada login novo e cada saque — você percebe uma invasão em segundos, não em dias.
- Revogue autorizações de terceiros: aplicativos e APIs que você conectou e não usa mais são portas abertas; feche.
Proteja o e-mail: o calcanhar de Aquiles
Quase toda a sua segurança em cripto está pendurada num detalhe que muita gente esquece: o e-mail usado na conta da exchange. É por ele que chegam os códigos de recuperação — e é por ele que um golpista reseta a sua senha.
Três proteções que valem ouro:
- Um e-mail dedicado só para a exchange, que você não usa em cadastros, lojas ou redes sociais.
- 2FA também no e-mail, de preferência por app autenticador ou passkey — nunca só por SMS.
- Atenção ao SIM swap: habilite bloqueio de SIM/PIN na operadora e, se possível, uma senha adicional de portabilidade. O golpe que rouba o número de celular derruba qualquer 2FA por SMS, no e-mail ou na exchange.
O que NÃO fazer (os erros que derrubam a conta)
- Não compartilhe senha, código 2FA ou seed phrase — nenhum suporte legítimo pede isso, nunca.
- Não instale software de acesso remoto (AnyDesk, TeamViewer) a pedido de “suporte” — é o golpe do falso suporte, um dos que mais cresce no Brasil.
- Não clique em link de “desbloqueio de conta” recebido por mensagem — digite o endereço você mesmo.
- Não deixe valores grandes na exchange por tempo indeterminado: use a corretora para negociar e guarde o que é de longo prazo numa carteira fria.
Fui invadido: o que fazer agora
Se você perceber um login estranho, um saque que não fez ou a perda de acesso, aja nesta ordem:
- Congele ou bloqueie a conta pelo site oficial e remova dispositivos desconhecidos.
- Troque a senha da exchange e, principalmente, a do e-mail vinculado — e migre o 2FA.
- Registre boletim de ocorrência e reporte à exchange, guardando prints e hashes das transações.
- Desconfie de “empresas de recuperação” que aparecerem nos dias seguintes — é o segundo golpe, mirando quem já foi vítima.
Conclusão
Proteger a conta em cripto não exige ser especialista — exige ordem e hábito. Ative o 2FA por app autenticador, use senha única com gerenciador, defina o código antifishing e a whitelist de saques, e proteja o e-mail como se fosse a própria conta. Feito isso, você eliminou a causa da esmagadora maioria dos roubos de cripto no mundo.
Para dar o primeiro passo com segurança, acompanhe o tutorial de como criar conta na Binance ou de como criar conta na OKX — e, antes de qualquer depósito, confira as análises de Binance é segura e OKX é segura.
Perguntas frequentes
Qual é o melhor tipo de 2FA para proteger minha conta?
O app autenticador (Google Authenticator, Authy ou o autenticador da própria exchange) é o melhor equilíbrio entre segurança e praticidade: gera um código que muda a cada 30 segundos e não depende do seu número de celular. Para o máximo de proteção, use passkeys — chaves de acesso baseadas em biometria ou em chave física, resistentes a phishing e a SIM swap. Evite o SMS como método principal, pois ele é o mais vulnerável dos quatro.
2FA por SMS é seguro?
É melhor do que nenhum 2FA, mas é o método mais frágil. O golpe de SIM swap permite ao criminoso transferir o seu número de telefone para um chip novo na operadora e, com isso, receber os seus códigos em minutos — derrubando a proteção por SMS tanto na exchange quanto no e-mail. Sempre que possível, troque o SMS por um app autenticador ou passkey.
Preciso de 2FA no meu e-mail também?
Sim, e isso é essencial. O e-mail vinculado à exchange é a porta de entrada para a recuperação de senha: se ele for invadido, o golpista pode redefinir o acesso a tudo. Ative 2FA por app autenticador no e-mail, use um endereço dedicado só para a exchange e, se possível, habilite bloqueio de SIM/PIN na operadora para dificultar o SIM swap.
O que faço se minha conta na exchange foi invadida?
Aja nesta ordem: (1) congele ou bloqueie a conta pelo site oficial e remova dispositivos desconhecidos; (2) troque a senha da exchange e, principalmente, a do e-mail vinculado, migrando o 2FA; (3) registre boletim de ocorrência e reporte à exchange, guardando prints e hashes das transações; (4) desconfie de qualquer "empresa de recuperação de cripto" que aparecer nos dias seguintes — é o segundo golpe, mirando quem já foi vítima.
Devo deixar minhas criptomoedas na exchange?
Para negociar e valores pequenos, sim — a exchange é a forma mais prática de comprar e vender. Para valores grandes e de longo prazo, não: cripto em exchange é custódia de terceiros, sujeita ao risco da plataforma. A regra de bolso é usar a corretora para operar e guardar o que é de longo prazo numa carteira fria, sob seu controle total. Veja o comparativo de carteira fria vs carteira quente.
Editor-chefe & Pesquisador Principal
Editor do CriptoViva. Pesquisador independente de exchanges de criptomoedas, com foco em taxas, segurança, KYC e acesso no Brasil — publica guias passo a passo em português para iniciantes.
Ver página do autor →Alguns links desta página são de afiliados: podemos receber uma comissão — sem custo extra para você. Conteúdo educacional, não é recomendação de investimento. Divulgação · Aviso legal.
Continue aprendendo
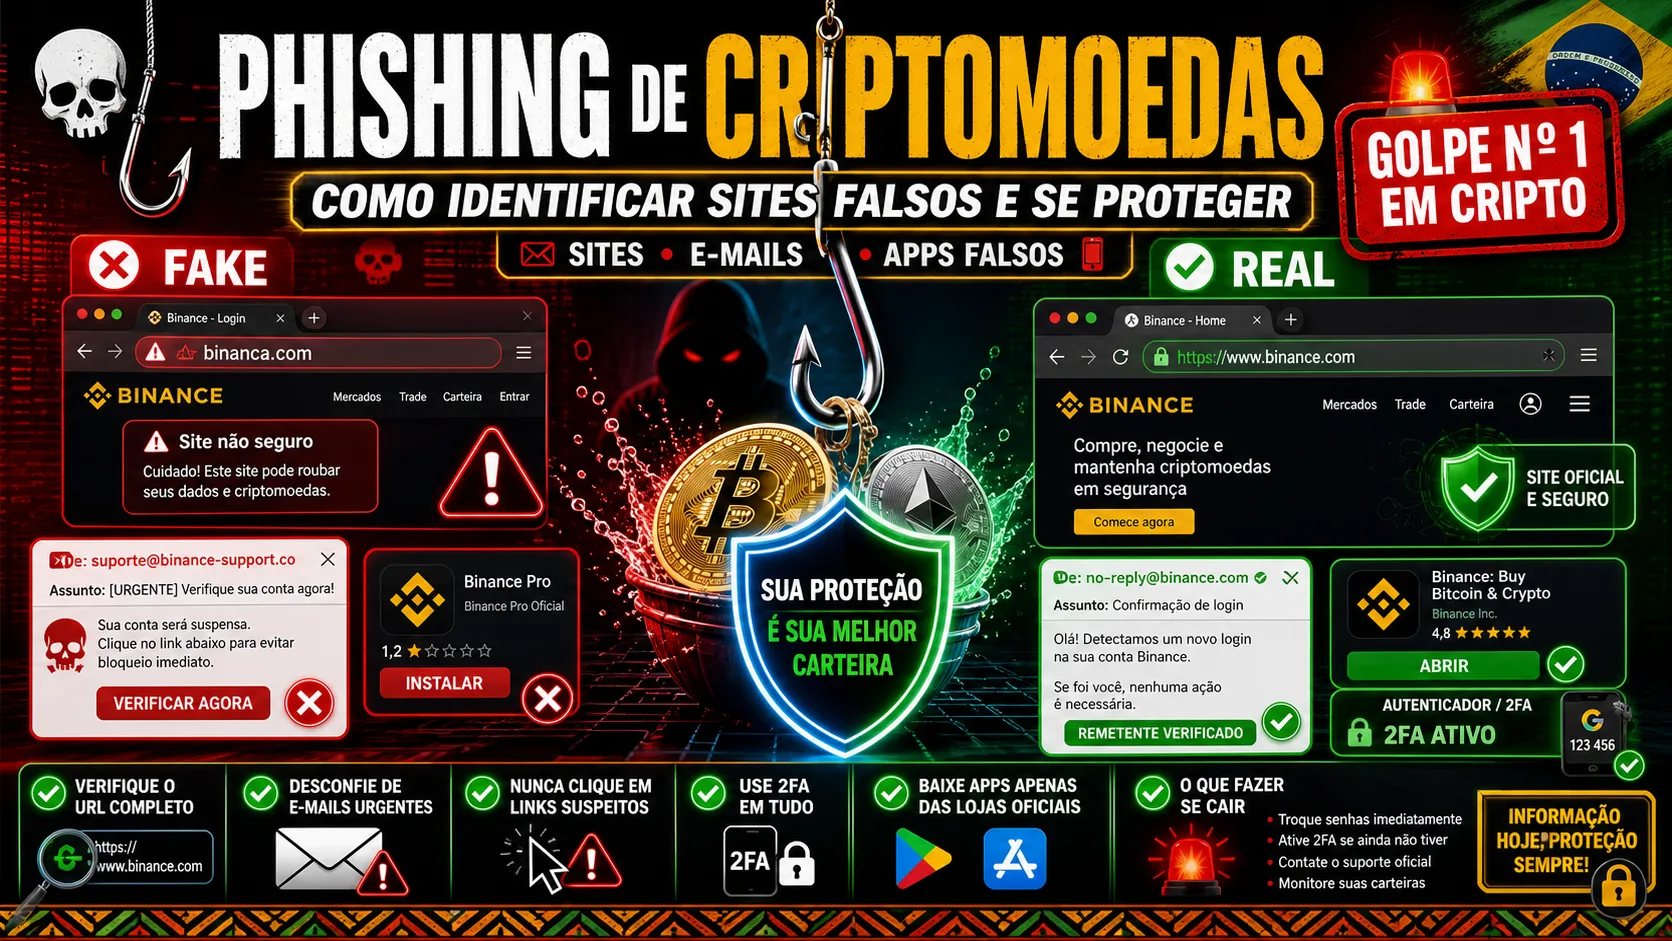
Phishing de criptomoedas: como identificar sites falsos e se proteger
Phishing é o golpe nº 1 em cripto. Aprenda a identificar sites falsos, e-mails e apps que imitam exchanges e carteiras — e o que fazer se você cair em um.
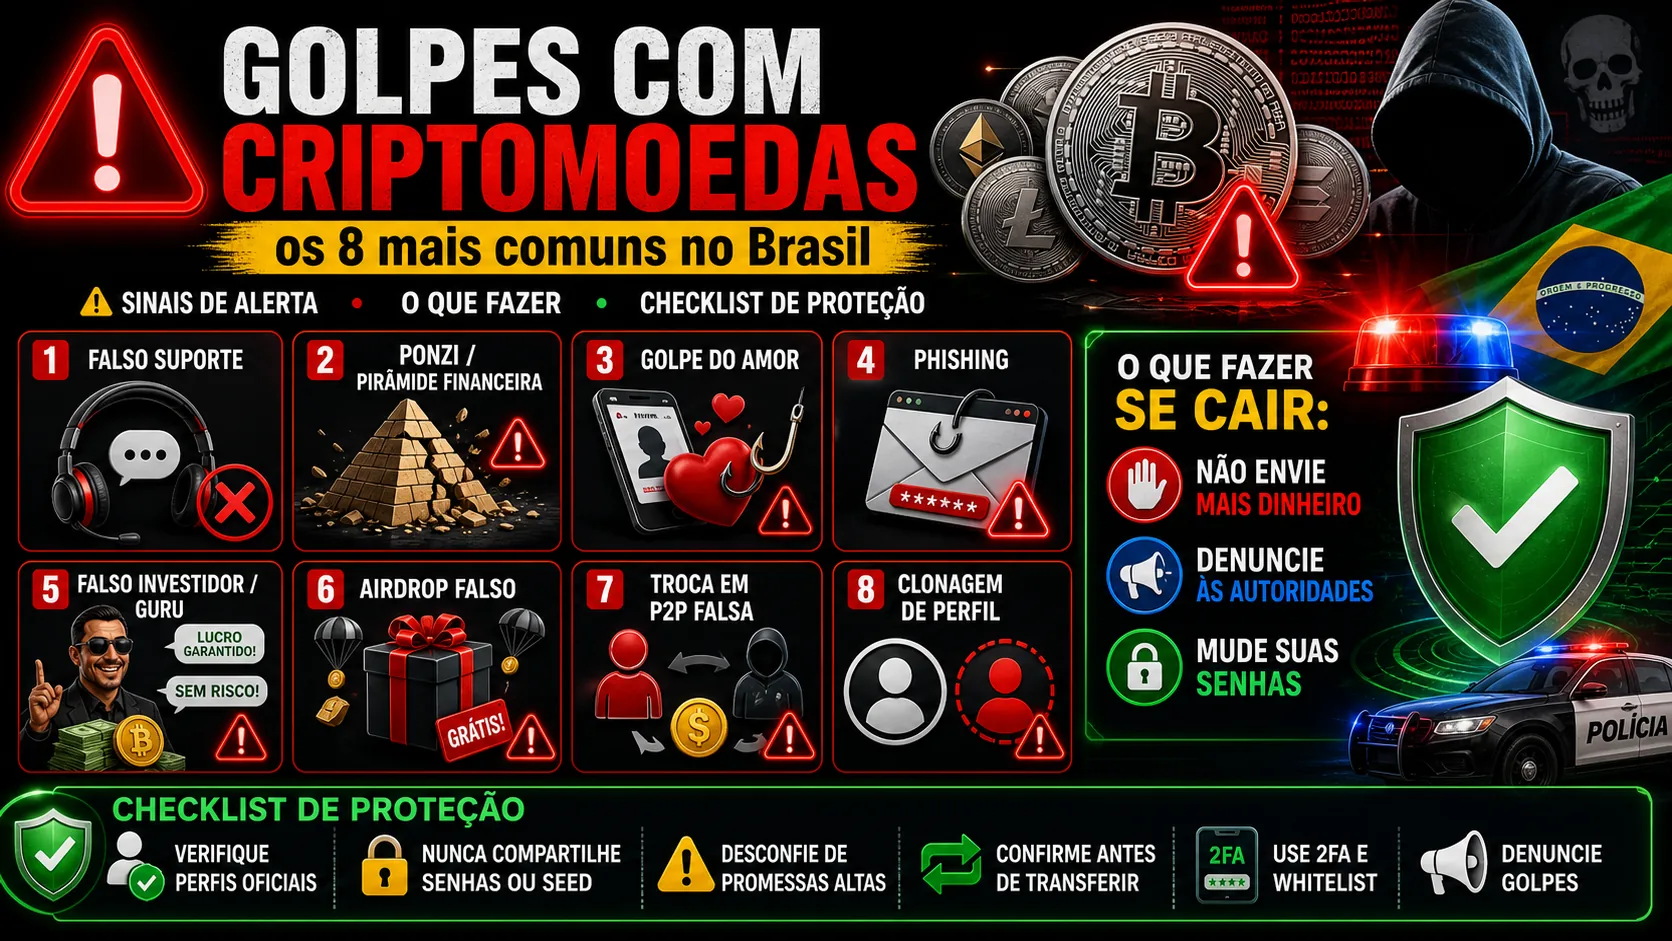
Golpes com criptomoedas: os 8 mais comuns no Brasil
Conheça os golpes com criptomoedas mais usados contra brasileiros — falso suporte, Ponzi, golpe do amor, phishing — com os sinais de alerta de cada um, o que fazer se você caiu e o checklist de proteção.
Como comprar NFTs: guia passo a passo para iniciantes (2026)
Aprenda como comprar NFTs com segurança em 2026: carteira, gas, OpenSea, OKX NFT, Mercado Bitcoin, como evitar coleções falsas e o que declarar no Imposto de Renda.